公众号旧文
为什么已经有了 WHOIS,还需要 RDAP?
之前写过一篇:whose 是“谁的”,那 whois 又是什么?
whois 能查询域名是谁注册的、什么时候到期、DNS 是什么。whois 诞生于上世纪八十年代。
现在互联网行业,正在慢慢用 RDAP 替代 whois。
RDAP全称:
Registration Data Access Protocol(注册数据访问协议)
那么问题来了:
既然 WHOIS 已经能查IP和域名还有AS了,为什么还要搞一个 RDAP?
一、WHOIS 最大的问题
它根本不是为现代互联网设计的。
它来自一个没有 HTTPS、没有 JSON的时代。
WHOIS 的工作方式是客户端直接连接whois服务器的 TCP 43 端口。
然后服务器返回一段纯文本。
例如:
Domain Name: EXAMPLE.COM
Registry Expiry Date: 2027-01-01
Registrar: xxx
问题在于这个文本没有统一标准。
不同whois服务器返回的格式不同、字段不同、编码不同、内容不同。
很多自动化脚本因此非常痛苦。
二、显然whois已经不适合 API 时代了
whois 没有结构化数据。
没有标准 JSON。
没有认证机制。
没有分页。
没有统一错误码。
没有现代 API 生态。
这意味着 WHOIS 很难真正融入现代系统。
三、RDAP,本质上是现代化的WHOIS
于是 ICANN 推动了 RDAP。
RDAP保留了查询域名、查询 IP、查询 ASN,这些核心功能。
但底层彻底现代化了。
以前:
whois 8.8.8.8现在:
curl https://rdap.arin.net/registry/ip/8.8.8.8返回的是:
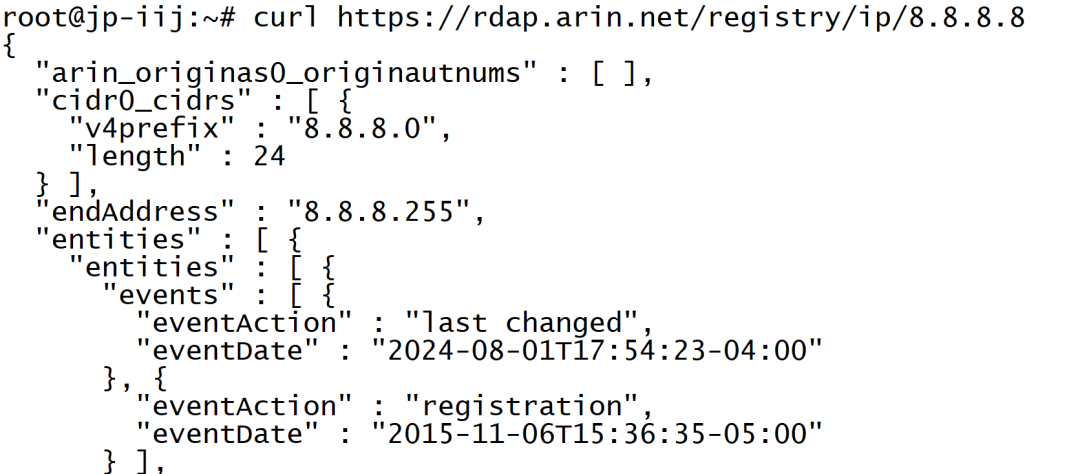
这才是现代程序真正喜欢的数据格式。
四、RDAP 最大的优势:标准化
RDAP 使用:
- HTTPS
- JSON
- RESTful API
这意味着任何语言都能轻松接入。
Python 能解析。
Go 能解析。
JavaScript 能解析。
云平台能解析。
自动化系统能解析。
AI 也能解析。
而且所有返回格式都有统一规范。
五、GDPR 加速了 WHOIS 的衰落
2018 年以后,欧洲 GDPR 生效。
很多域名注册信息不能公开展示了。
于是 WHOIS 中的大量信息直接消失。
而 RDAP 天生支持:
- 权限控制
- 身份认证
- 分级访问
普通用户只能看到公开数据,授权机构能看到完整数据。
这比 WHOIS 那种所有人都看一样内容,更符合现代隐私规则。
六、现在 WHOIS 还活着吗?
当然还活着,但现在更像是在兼容旧时代的遗产协议。
很多 Linux 系统还自带 whois 客户端软件。
很多安全工具也还在使用它。
但互联网行业已经逐渐形成共识:RDAP 才是未来。
ICANN 这些年也在持续推动,用 RDAP 替代 WHOIS。
七、一个时代正在结束
WHOIS 很像互联网早期的缩影。
简单、粗暴、自由,但混乱。
而 RDAP 更像现代互联网:
标准化、API 化、自动化、平台化。
所以并不是 WHOIS 被突然淘汰了。
而是正在慢慢退居幕后。
就像:
- FTP 被 HTTPS 取代
- Telnet 被 SSH 取代
- HTTP 被 HTTPS 取代
一样。